Fraunhofer menghadirkan platform keamanan RISC-V berbasis OpenTitan yang tervalidasi melalui prototipe silikon untuk mempercepat pengembangan chip aman, menekan risiko teknis, dan memperkuat keamanan perangkat semikonduktor.
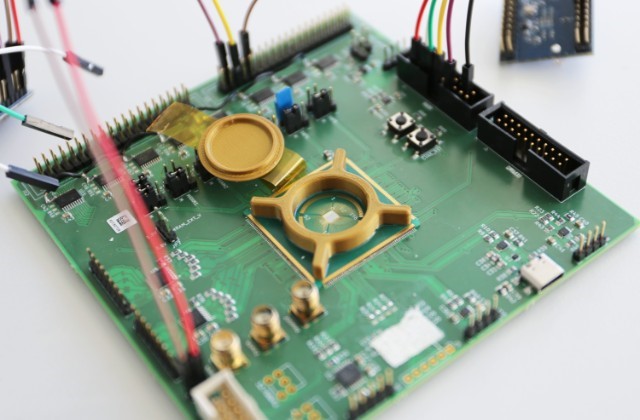
Prototipe silikon dari Secure Element berbasis RISC-V karya Fraunhofer sedang dievaluasi fungsional pada papan uji yang dikembangkan secara khusus (Foto/©: Fraunhofer AISEC)
Penulis/editor: Rayendra L Toruan
TechnoMachinews.id – Fraunhofer AISEC (sumber): Industri semikonduktor menghadapi tantangan yang semakin kompleks.
Di tengah meningkatnya ancaman siber, tuntutan regulasi, serta kebutuhan perangkat elektronik yang lebih aman dan andal, produsen dituntut membangun sistem keamanan sejak tahap awal pengembangan perangkat keras.
Menjawab tantangan itu, Fraunhofer AISEC menghadirkan RISC-V Secure Element sebagai platform keamanan yang sudah tersedia untuk dilisensikan dan diintegrasikan ke dalam berbagai rancangan semikonduktor.
Langkah ini menjadi perkembangan penting setelah prototipe silikon Fraunhofer RISC-V Secure Element berhasil menyelesaikan validasi fungsional.
Keberhasilan ini memberikan landasan perangkat keras yang teruji bagi perusahaan yang ingin mengembangkan System-on-Chip (SoC), Application-Specific Integrated Circuit (ASIC) serta chiplet dengan fitur keamanan terintegrasi.
Melalui platform ini, perusahaan tidak harus selalu membangun seluruh arsitektur keamanan dari awal. Mereka memanfaatkan teknologi yang dikembangkan Fraunhofer—baik sebagai solusi lengkap maupun melalui blok kekayaan intelektual atau intellectual property (IP) tertentu sesuai kebutuhan desain.
Fraunhofer menyatakan bahwa prototipe silikon Secure Element berhasil melewati evaluasi fungsional. Pencapaian ini menjadi dasar bagi teknologi tersebut untuk memasuki tahap transfer teknologi dan komersialisasi melalui skema lisensi.
Platform itu dikembangkan dengan mengacu pada proyek OpenTitan dan menggunakan arsitektur RISC-V. Berbeda dengan sekadar rancangan konseptual atau simulasi perangkat keras, validasi silikon memberikan bukti bahwa implementasi fisiknya telah mencapai tahap pengujian fungsional.
Bagi pelaku industri, pencapaian ini memiliki arti strategis. Pengembangan chip keamanan membutuhkan investasi besar, waktu pengujian panjang, serta keahlian khusus dalam menggabungkan perangkat keras, firmware, dan mekanisme perlindungan data.
Dengan memanfaatkan fondasi teknologi yang telah divalidasi, perusahaan berpeluang memperpendek siklus pengembangan, mengurangi risiko teknis, dan meningkatkan efektivitas penerapan prinsip security by design.
Masalah yang dihadapi industri semikonduktor
Ada sejumlah persoalan mendasar yang dihadapi produsen semikonduktor ketika mengembangkan perangkat dengan kebutuhan keamanan tinggi.
- Kompleksitas pengembangan sistem keamanan Membangun mekanisme keamanan langsung di dalam chip bukan pekerjaan sederhana. Produsen perlu mengintegrasikan fungsi perlindungan identitas perangkat, penyimpanan kunci kriptografi, autentikasi, serta proses pemuatan firmware yang aman.
Setiap komponen harus bekerja secara konsisten dan saling mendukung. Kesalahan pada satu bagian dapat memengaruhi keamanan keseluruhan sistem.
- Biaya dan waktu pengembangan yang tinggi Pengembangan arsitektur keamanan dari tahap awal memerlukan sumber daya manusia dengan keahlian khusus, fasilitas pengujian, dan proses validasi berulang.
Bagi perusahaan yang mengembangkan SoC atau ASIC, pekerjaan tersebut dapat memperpanjang waktu peluncuran produk dan meningkatkan biaya investasi.
- Ancaman serangan siber semakin kompleks Perangkat IoT, otomasi industri, infrastruktur energi, dan komputasi edge semakin terhubung dengan jaringan digital. Kondisi ini memperluas potensi titik serangan.
Keamanan yang hanya mengandalkan perangkat lunak atau komponen eksternal berisiko meninggalkan celah pada tingkat perangkat keras.
- Tekanan pemenuhan regulasi Regulasi seperti Cyber Resilience Act (CRA) di Uni Eropa mendorong produsen memperhatikan keamanan siber sepanjang siklus hidup produk.
Artinya, aspek keamanan tidak cukup ditambahkan menjelang produk diluncurkan. Perusahaan perlu mempertimbangkannya sejak tahap perancangan arsitektur perangkat keras.
Fraunhofer menawarkan pendekatan berbeda dengan menempatkan fungsi keamanan langsung di dalam desain SoC, ASIC, maupun chiplet.
Perangkat Platform RISC-V Secure Element menyediakan sejumlah fitur utama yang menjadi fondasi perlindungan perangkat.
– Hardware Root of Trust: menyediakan dasar kepercayaan perangkat keras untuk memverifikasi integritas sistem.
– Secure Boot: memastikan proses awal pengoperasian perangkat berjalan melalui komponen perangkat lunak yang tepercaya.
– Secure Key Storage: melindungi penyimpanan kunci kriptografi agar tidak mudah diakses pihak yang tidak berwenang.
– Device Identity Management: mengelola identitas unik perangkat untuk mendukung pengenalan dan verifikasi.
– Authentication: memastikan perangkat atau komponen yang berkomunikasi memiliki identitas dan kredensial yang sah.
– Secure Firmware Updates: melindungi proses pembaruan firmware agar perangkat hanya menerima pembaruan yang dapat dipercaya.
Integrasi langsung tersebut memiliki beberapa keuntungan teknis.
Pertama, mengurangi permukaan serangan atau attack surface karena fungsi keamanan tidak sepenuhnya bergantung pada komponen eksternal.
Kedua, menghemat ruang pada papan sirkuit atau board space serta mengurangi jumlah komponen tambahan.
Ketiga, memungkinkan produsen mengoptimalkan fungsi keamanan berdasarkan kebutuhan performa, luas area silikon, dan konsumsi daya.
Pendekatan ini relevan bagi perangkat yang memiliki keterbatasan ruang, anggaran daya, dan tuntutan keandalan tinggi.
Salah satu aspek penting dari teknologi Fraunhofer adalah ketersediaannya dalam bentuk licensable intellectual property.
Perusahaan dapat penggunaan Secure Element sebagai solusi menyeluruh atau mengambil blok IP tertentu untuk diintegrasikan ke dalam desain yang sudah dimiliki.
Fraunhofer juga menyediakan dukungan integrasi dan peluang pengembangan kolaboratif.
Model ini memberikan fleksibilitas bagi produsen dengan kebutuhan dan tingkat kesiapan teknologi yang berbeda. Perusahaan yang sudah mempunyai arsitektur SoC sendiri, misalnya, dapat mempertimbangkan integrasi blok keamanan tanpa harus mengganti keseluruhan desain.
Sementara itu, perusahaan yang sedang mengembangkan produk baru dapat memanfaatkan implementasi yang lebih lengkap sebagai fondasi sistem keamanan.
Iisensi IP bukan berarti seluruh pekerjaan pengembangan otomatis selesai. Produsen tetap perlu melakukan penyesuaian desain, integrasi firmware, pengujian kompatibilitas, serta validasi keamanan sesuai karakteristik produk akhir.
Platform Fraunhofer dibangun berdasarkan OpenTitan dan arsitektur RISC-V.
OpenTitan merupakan proyek perangkat keras terbuka yang berfokus pada pengembangan root of trust untuk meningkatkan kepercayaan dan keamanan sistem elektronik.
Sementara itu, RISC-V merupakan arsitektur set instruksi prosesor terbuka yang memungkinkan pengembang membangun implementasi prosesor sesuai kebutuhan aplikasi.
Kombinasi keduanya memberikan landasan bagi pengembangan sistem keamanan yang lebih fleksibel dan dapat disesuaikan.
Platform ini juga mendukung kriptografi konvensional dan kriptografi pascakuantum atau post-quantum cryptography. Dukungan tersebut menjadi perhatian penting karena perkembangan komputasi kuantum berpotensi memengaruhi ketahanan sejumlah algoritma kriptografi yang saat ini digunakan.
Dengan menyiapkan dukungan terhadap pendekatan kriptografi pascakuantum, produsen memiliki peluang untuk merancang perangkat yang lebih siap menghadapi perkembangan ancaman keamanan jangka panjang.
Keberhasilan validasi silikon RISC-V Secure Element menandai kemajuan penting dalam pengembangan teknologi keamanan semikonduktor.
Ketersediaannya sebagai platform IP berlisensi membuka kesempatan bagi produsen untuk mengintegrasikan fungsi keamanan langsung ke dalam SoC, ASIC, maupun chiplet tanpa harus selalu membangun seluruh fondasi teknologi dari awal.
Bagi pelaku industri, manfaat utamanya terletak pada peluang mempercepat pengembangan, mengurangi risiko teknis, menyederhanakan integrasi komponen, serta mempersiapkan produk menghadapi tuntutan keamanan dan regulasi.
Meski demikian, adopsi teknologi ini tetap harus disertai evaluasi kebutuhan aplikasi, pengujian menyeluruh, dan strategi pemeliharaan keamanan sepanjang siklus hidup produk.
Ke depan, keamanan perangkat keras bukan lagi sekadar fitur tambahan, melainkan fondasi penting dalam persaingan industri semikonduktor.
Produsen yang mulai menerapkan pendekatan security by design sejak tahap perancangan memiliki peluang lebih besar menghasilkan perangkat yang aman, efisien, dan mampu bertahan menghadapi perkembangan ancaman digital. #SalamSobatTechnoMachinews